适用场景
远程 / 混合办公:员工、外包、合作伙伴跨网络接入,永不信任外网,按需授权。
企业内网安全加固:打破 “内网可信”,防横向渗透、内网越权,保护核心数据。
分支机构 / 多园区互联:多站点统一管控,身份与权限集中治理,降低互联风险。
云应用 / 跨云访问:管控 SaaS、私有云、混合云接入,统一认证、最小权限。
第三方 / 外包接入:严格身份隔离、权限最小化、行为审计,避免引入外部风险。
等保 / 合规建设:满足等保 2.0 对访问控制、身份认证、审计追溯的高阶要求。
产品简介
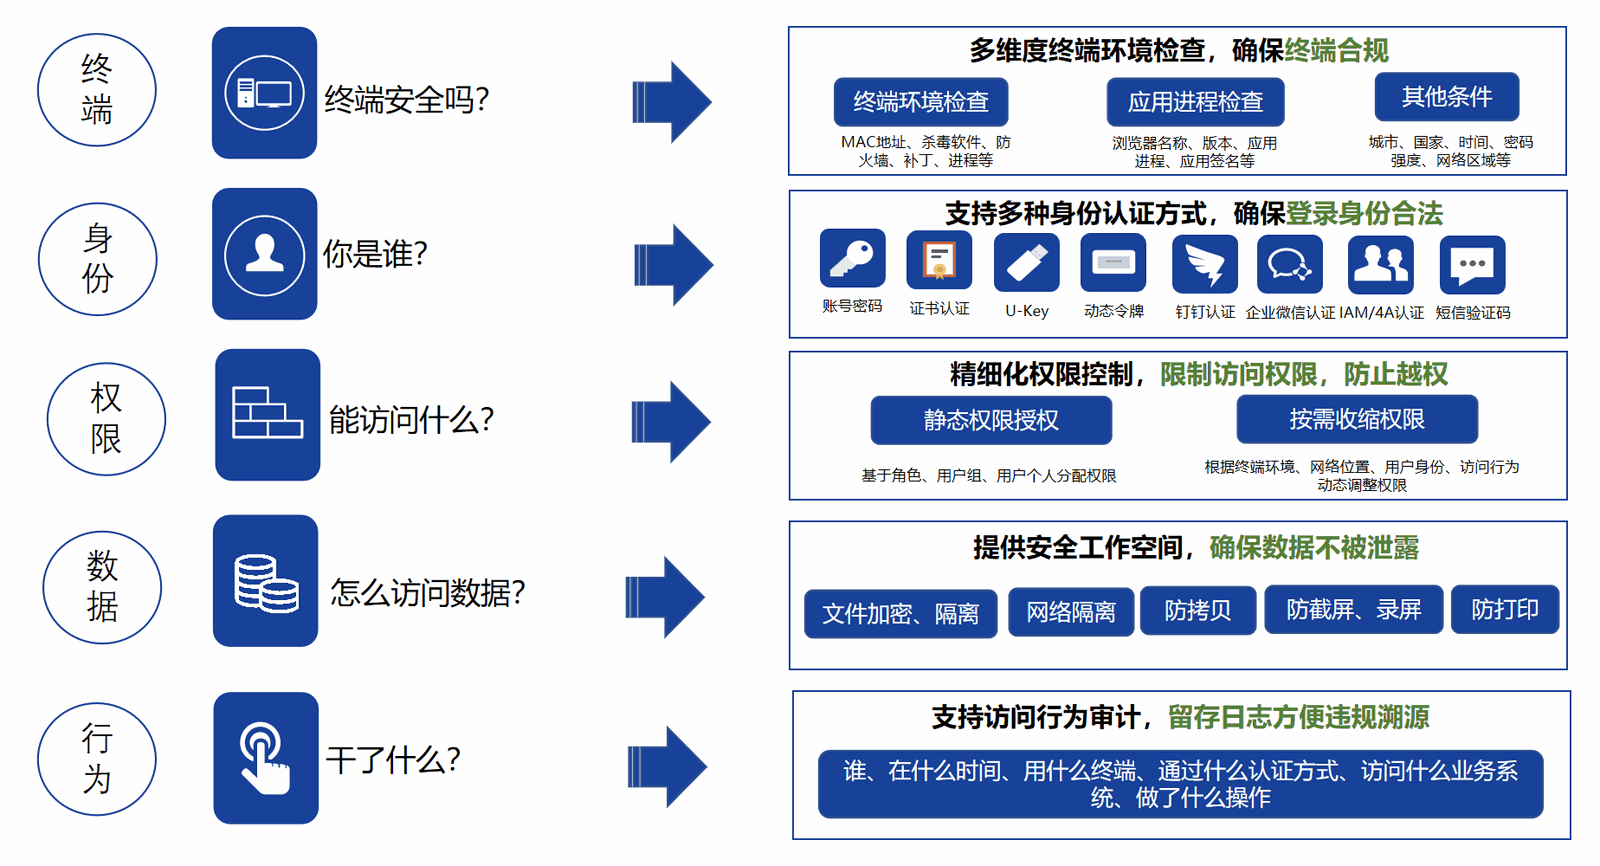
零信任安全产品以 “永不信任、始终验证” 为核心,打破传统内网边界,对所有接入请求(人员、设备、应用)进行全流程身份认证与权限校验。核心覆盖多因素认证、最小权限管控、动态访问授权,可防护内网横向渗透、非法接入,适配远程 / 混合办公场景,兼顾安全与办公灵活性,满足等保合规,守护企业核心数据安全。
功能特性
持续可信验证
对接入的人、设备、应用、环境做动态 + 实时认证与合规校验。
最小权限访问
基于身份、角色、环境做精细化权限分配,按需授权,杜绝过度权限。
全域访问管控
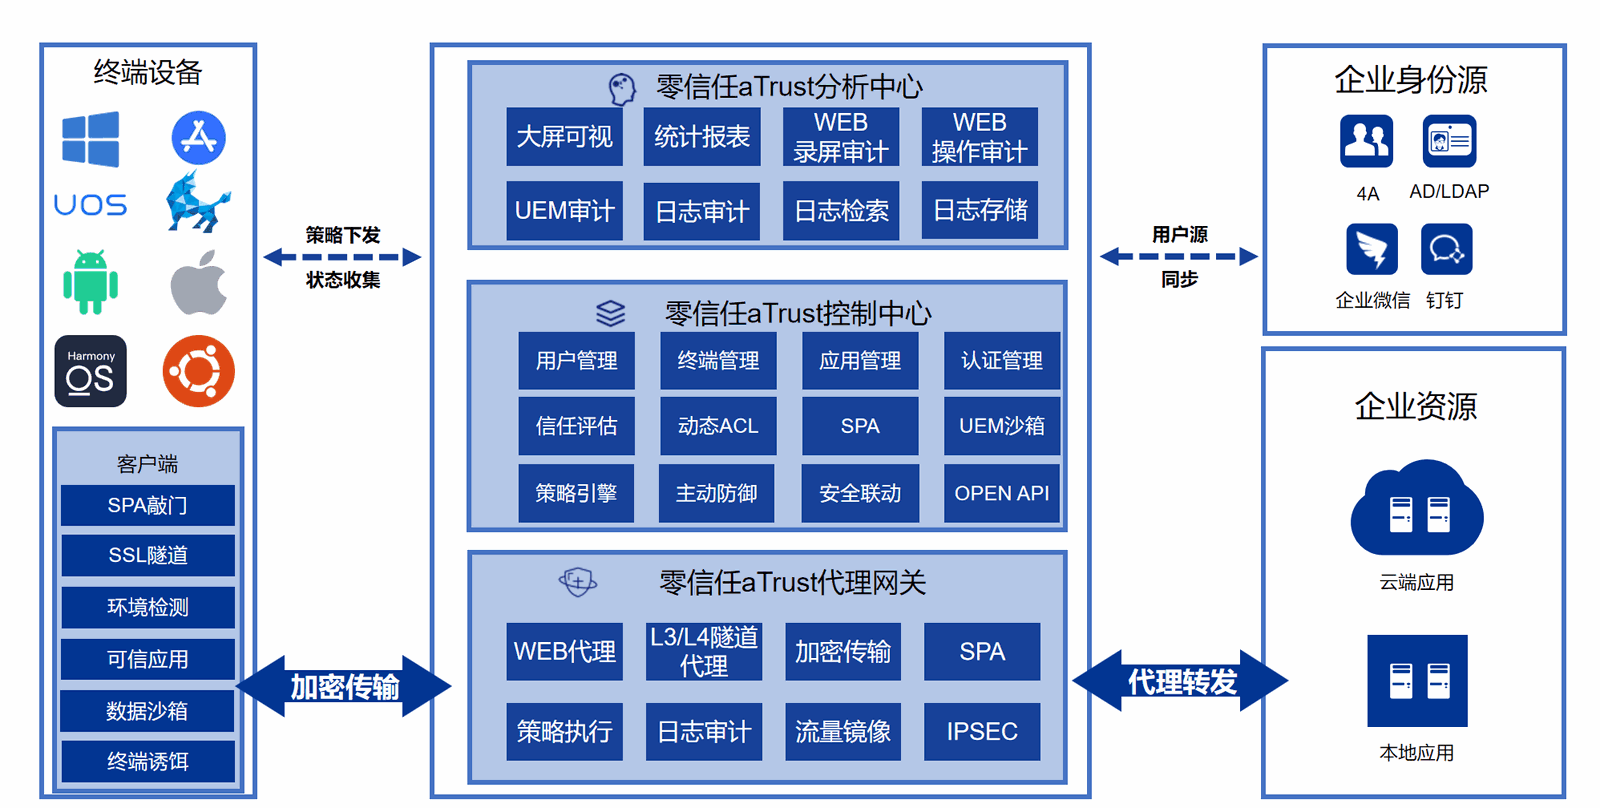
覆盖内网、外网、远程、VPN、云应用,无边界化统一访问控制。
动态策略自适应
根据终端风险、位置、时间等上下文,自动调整访问策略。
加密传输与隐身
全程加密通信,隐藏内网资源,降低暴露面,防横向渗透。
全链路审计溯源
访问行为、权限变更、认证日志全程留存,可审计可追溯。
产品亮点
无边界安全架构
摒弃内网外网固有信任,实现全网统一安全接入管控。
多维持续认证
人、设备、环境多维度校验,全程动态核验,杜绝非法接入。
最小按需授权
按角色、岗位精细化分权,仅开放必要业务权限,防止越权访问。
资源隐身防护
内网业务端口隐藏,减少攻击暴露面,有效抵御内网横向渗透。
全场景灵活接入
适配远程办公、分支机构、第三方外包、云应用等各类访问场景。
全程行为审计
访问轨迹全记录,可溯源、可追责,满足等级保护合规要求。
选型标准
远程办公用户数……
功能模块:基础移动办公、零信任沙箱……
交付形态:软件交付、硬件交付……