XDR扩展检测与响应平台
XDR扩展检测与响应平台
XDR 扩展检测与响应产品,可打通终端、网络、云、邮件、应用等全安全维度数据,依托归一化汇聚、AI 关联分析与安全编排能力,打破传统安全设备数据孤岛,精准识别勒索、APT、零日漏洞等高级威胁,实现全网安全态势可视、攻击链路溯源、告警聚合降噪,并支持跨设备自动化协同处置,简化安全运营流程,适配企业本地及多云混合架构,有效提升威胁检测精度与应急响应效率,满足安全防护与合规管理需求。
适用场景
产品简介
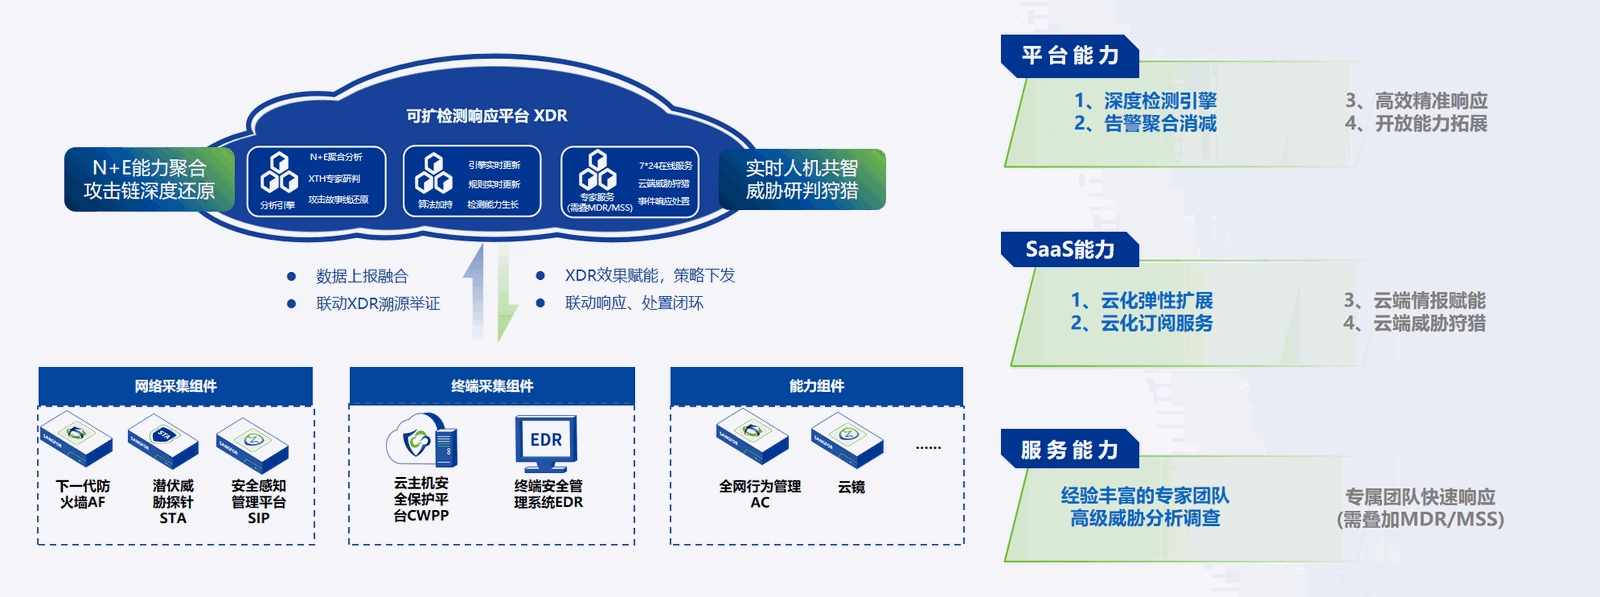
XDR 扩展检测与响应产品,可打通终端、网络、云、邮件、应用等全安全维度数据,依托归一化汇聚、AI 关联分析与安全编排能力,打破传统安全设备数据孤岛,精准识别勒索、APT、零日漏洞等高级威胁,实现全网安全态势可视、攻击链路溯源、告警聚合降噪,并支持跨设备自动化协同处置,简化安全运营流程,适配企业本地及多云混合架构,有效提升威胁检测精度与应急响应效率,满足安全防护与合规管理需求。
功能特性
异构全网纳管
兼容多厂商、多品类安全设备,纳管终端、网络、云、邮件、应用,实现异构资产统一接入、数据归一化。
全域威胁检测
依托 AI 关联分析与威胁情报,精准识别勒索、APT、零日漏洞及内网异常行为,告警降噪、降低误报。
攻击溯源可视
全网安全态势集中呈现,还原攻击链路、时间线与影响范围,支持事件溯源取证。
自动化协同响应
安全编排剧本化处置,联动多设备自动隔离、阻断、封禁,实现威胁快速闭环。
内部风险管控
监测账号异常、权限滥用、数据外传等行为,防范内部泄密与违规操作。
合规运营审计
日志集中留存、行为审计,自动生成合规报表,满足等保及数据安全相关合规要求。
产品亮点
异构全域统一纳管
兼容多厂商终端、网络、云、邮件等安全设备,打破异构数据孤岛,全网安全集中管控。
智能精准威胁检测
融合威胁情报与 AI 关联分析,有效告警降噪,精准识别 APT、勒索、零日漏洞等高级威胁。
全网态势可视溯源
全局安全态势一张图,完整还原攻击链路、时间线,快速定位威胁源头与影响范围。
自动化编排闭环
内置安全响应剧本,跨设备协同自动隔离、阻断、封禁,大幅缩短应急响应时间。
内外风险一体防护
兼顾外部高级攻击与内部账号异常、数据泄密、违规操作,全方位风险管控。
轻量化安全运营
聚合告警、简化运维,降低对专业安全人员依赖,自带审计报表,轻松满足等保合规。
选型标准
同类产品推荐
堡垒机
运维审计系统
堡垒机又称运维安全审计系统,是企业核心资产运维的统一访问管控平台,集中纳管服务器、网络设备、数据库及云资产,实现事前账号授权、事中操作管控、事后审计溯源,支持账号集中管理、自动改密、细粒度权限分配、全程运维录像与命令审计、高危操作实时拦截,具备多因素认证与加密访问能力,可满足等保合规、运维风险防控、操作追责溯源的整体需求。
日志审计
日志审计系统
日志审计系统是面向企业全网的集中日志采集、归一化分析、安全审计、风险告警平台,可统一采集服务器、网络设备、安全设备、业务系统、数据库等多类日志,实现日志集中存储、关联分析、异常监测、全网态势可视;满足行为溯源、故障定位、安全事件分析需求,同时适配等保及行业日志留存、审计合规要求,构建全网日志安全管控闭环。