堡垒机
运维审计系统
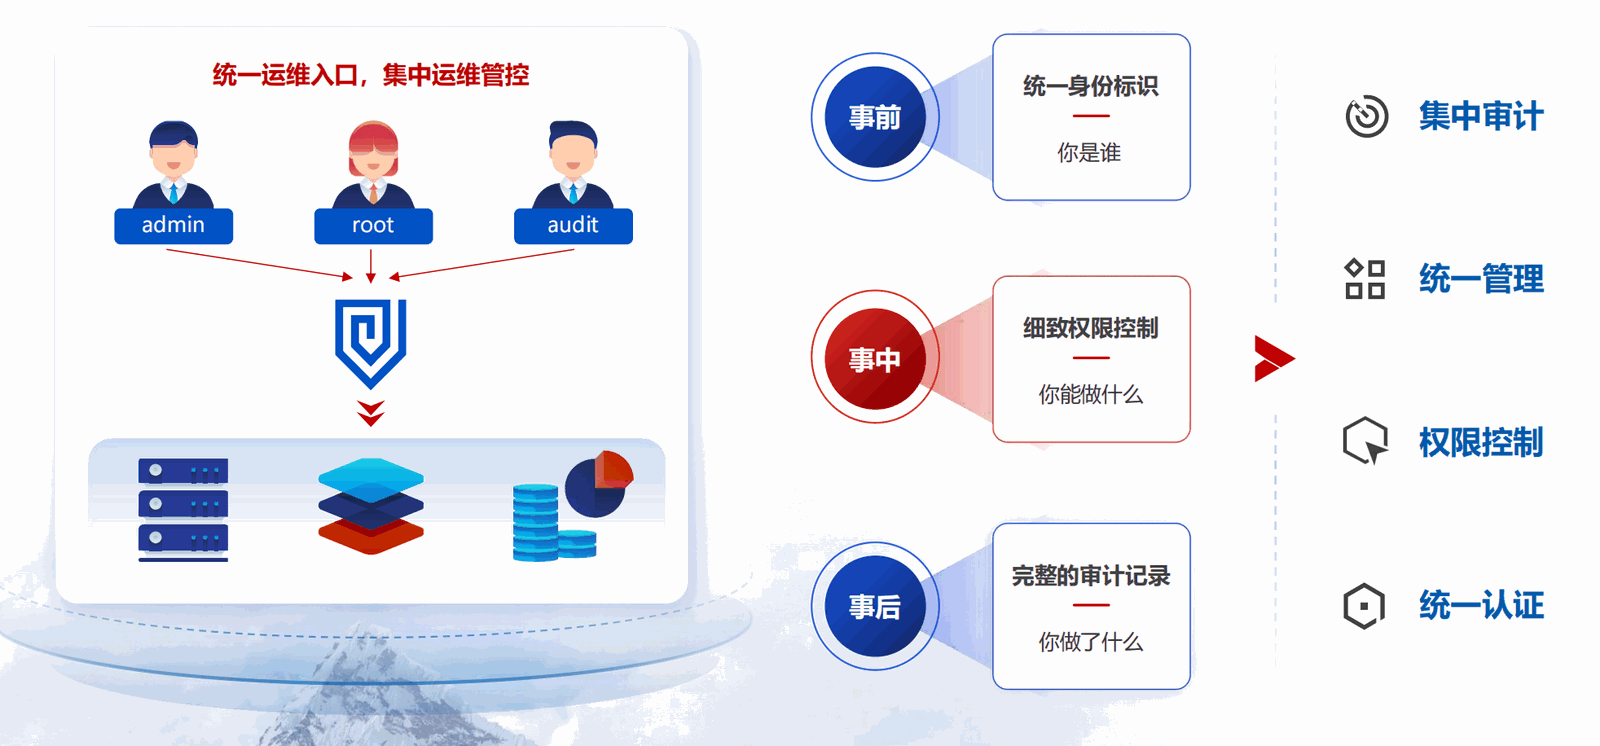
堡垒机又称运维安全审计系统,是企业核心资产运维的统一访问管控平台,集中纳管服务器、网络设备、数据库及云资产,实现事前账号授权、事中操作管控、事后审计溯源,支持账号集中管理、自动改密、细粒度权限分配、全程运维录像与命令审计、高危操作实时拦截,具备多因素认证与加密访问能力,可满足等保合规、运维风险防控、操作追责溯源的整体需求。
适用场景
产品简介
堡垒机又称运维安全审计系统,是企业核心资产运维的统一访问管控平台,集中纳管服务器、网络设备、数据库及云资产,实现事前账号授权、事中操作管控、事后审计溯源,支持账号集中管理、自动改密、细粒度权限分配、全程运维录像与命令审计、高危操作实时拦截,具备多因素认证与加密访问能力,可满足等保合规、运维风险防控、操作追责溯源的整体需求。
功能特性
统一账号管控
集中纳管各类资产账号,支持强密码策略、自动改密、密钥管理,杜绝弱口令与泄露风险。
细粒度权限控制
基于 RBAC 角色授权,按资产、用户、时间、命令精准管控,实现权限最小化。
全程操作审计
运维会话全录像、命令实时记录,支持回放检索、行为溯源,日志留存≥6 个月。
高危操作防护
内置高危命令库,实时拦截危险操作,关键动作支持二次审批,防范误操作与破坏。
安全远程访问
Web / 客户端双入口,集成 2FA、IP 白名单、会话超时,加密传输防窃取。
合规审计报表
自动生成权限、操作、高危事件报表,满足等保 2.0 及数据安全法合规要求。
产品亮点
统一运维入口
收敛所有资产运维通道,杜绝私自直连。
账号权限集中管控
统一管理账号密码,细粒度授权,自动改密。
全程操作可审计溯源
运维行为录像存证、命令全程记录,支持回放检索。
高危操作实时防护
危险命令拦截、关键操作审批,规避误操作风险。
安全接入多重防护
多因子认证、IP 白名单、加密传输,防非法登录。
满足合规要求
日志长期留存,自动生成审计报表,适配等保规范。 堡垒机产品亮点的详细介绍 堡垒机的部署方式有哪些? 堡垒机的市场价格区间是多少?
选型标准
同类产品推荐
XDR扩展检测与响应平台
XDR扩展检测与响应平台
XDR 扩展检测与响应产品,可打通终端、网络、云、邮件、应用等全安全维度数据,依托归一化汇聚、AI 关联分析与安全编排能力,打破传统安全设备数据孤岛,精准识别勒索、APT、零日漏洞等高级威胁,实现全网安全态势可视、攻击链路溯源、告警聚合降噪,并支持跨设备自动化协同处置,简化安全运营流程,适配企业本地及多云混合架构,有效提升威胁检测精度与应急响应效率,满足安全防护与合规管理需求。
日志审计
日志审计系统
日志审计系统是面向企业全网的集中日志采集、归一化分析、安全审计、风险告警平台,可统一采集服务器、网络设备、安全设备、业务系统、数据库等多类日志,实现日志集中存储、关联分析、异常监测、全网态势可视;满足行为溯源、故障定位、安全事件分析需求,同时适配等保及行业日志留存、审计合规要求,构建全网日志安全管控闭环。