适用场景
门户网站 / 政务网站:防 SQL 注入、XSS、挂马、爬虫,保障公开站点稳定与数据安全
电商 / 交易平台:防护订单篡改、优惠券刷取、恶意抢购、会员盗用,保障交易链路安全
企业官网 / 宣传站点:防页面篡改、暗链植入、恶意留言,维护企业品牌形象
API 接口服务:拦截非法调用、参数篡改、爬虫刷接口、API 注入,保障接口数据与业务安全
产品简介
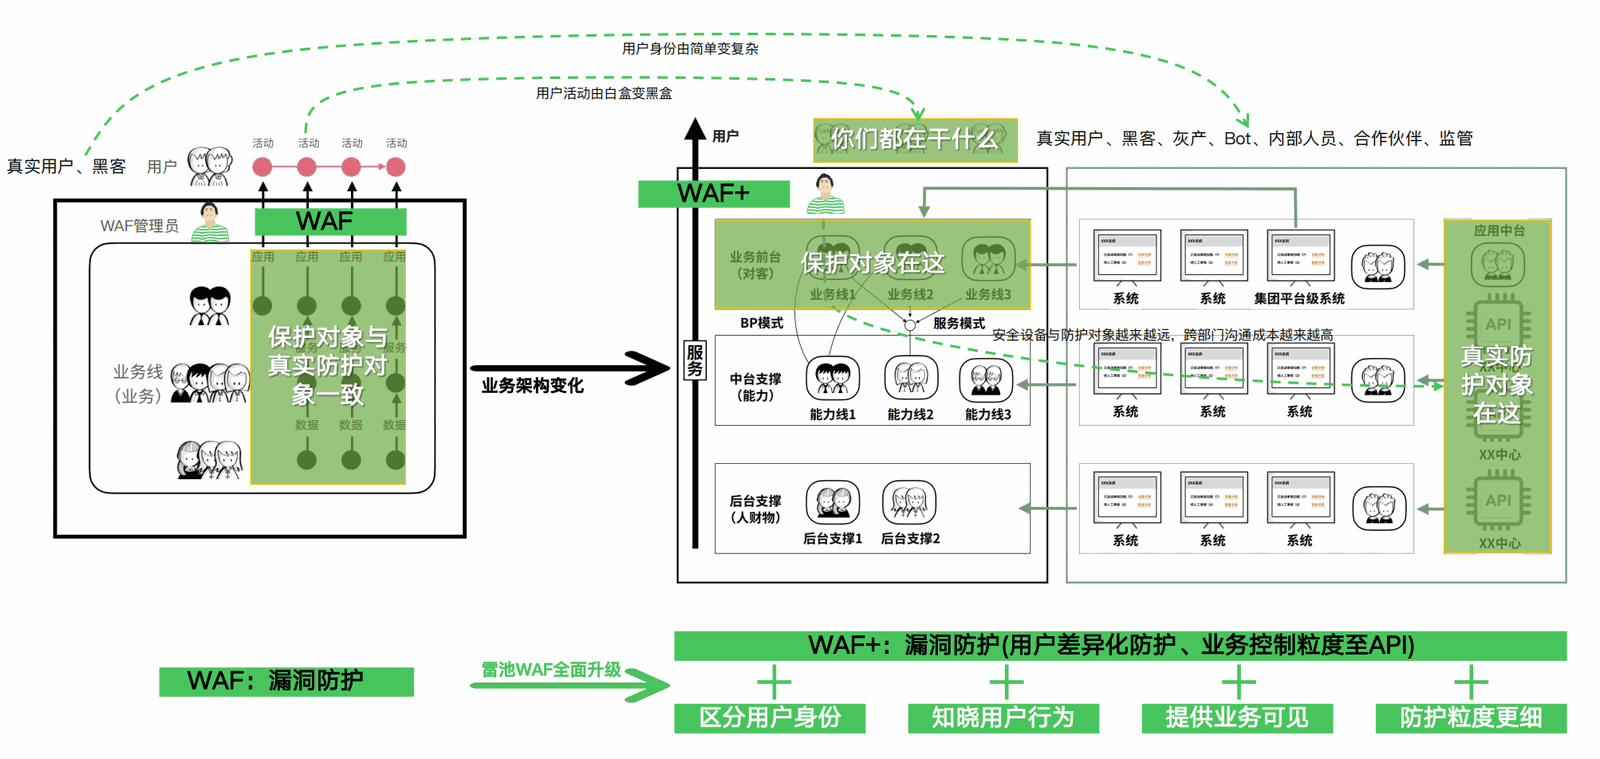
WAF(Web 应用防火墙)是面向 Web 应用与 API 的应用层安全防护产品,通过解析 HTTP/HTTPS 流量,识别并拦截 SQL 注入、XSS、CC、文件上传等攻击,防止数据泄露与服务异常。支持硬件、软件、云 WAF多种形态,具备攻击防护、流量管控、Bot 治理、日志审计及自定义规则能力,填补传统防火墙在应用层防护的短板。
功能特性
精准Web威胁防护
针对性拦截SQL注入、XSS跨站、CSRF、文件上传、命令执行等Web核心攻击,误报率低、识别精准
API接口防护
支持API接口校验、参数过滤、非法调用拦截,防范接口篡改、刷量、越权访问等风险
业务合规适配
满足等保Web防护、日志审计要求,支持自定义防护规则,适配各类Web业务场景
智能动态防御
云端威胁特征库实时更新,结合行为分析,可精准识别未知变种攻击、恶意爬虫
产品亮点
精准防御,误拦率低
融合特征匹配+智能行为分析,精准识别已知/未知Web攻击,兼顾防护效果与业务兼容性,避免正常请求误拦
加密攻击可破
支持SSL/TLS全版本加密流量解密解析,有效拦截隐藏在加密隧道中的注入、木马等恶意攻击,不留防护死角
API专属防护
针对API接口场景优化,支持接口校验、参数过滤、高频调用拦截,精准防范接口篡改、刷量等专属风险
轻量部署,零业务影响
多部署模式适配各类网络拓扑,无需改动现有架构,低时延转发,不占用过多资源,不影响Web应用访问速度
选型标准
网站数
web流量大小