银狐病毒防护
Related Products
方案相关产品
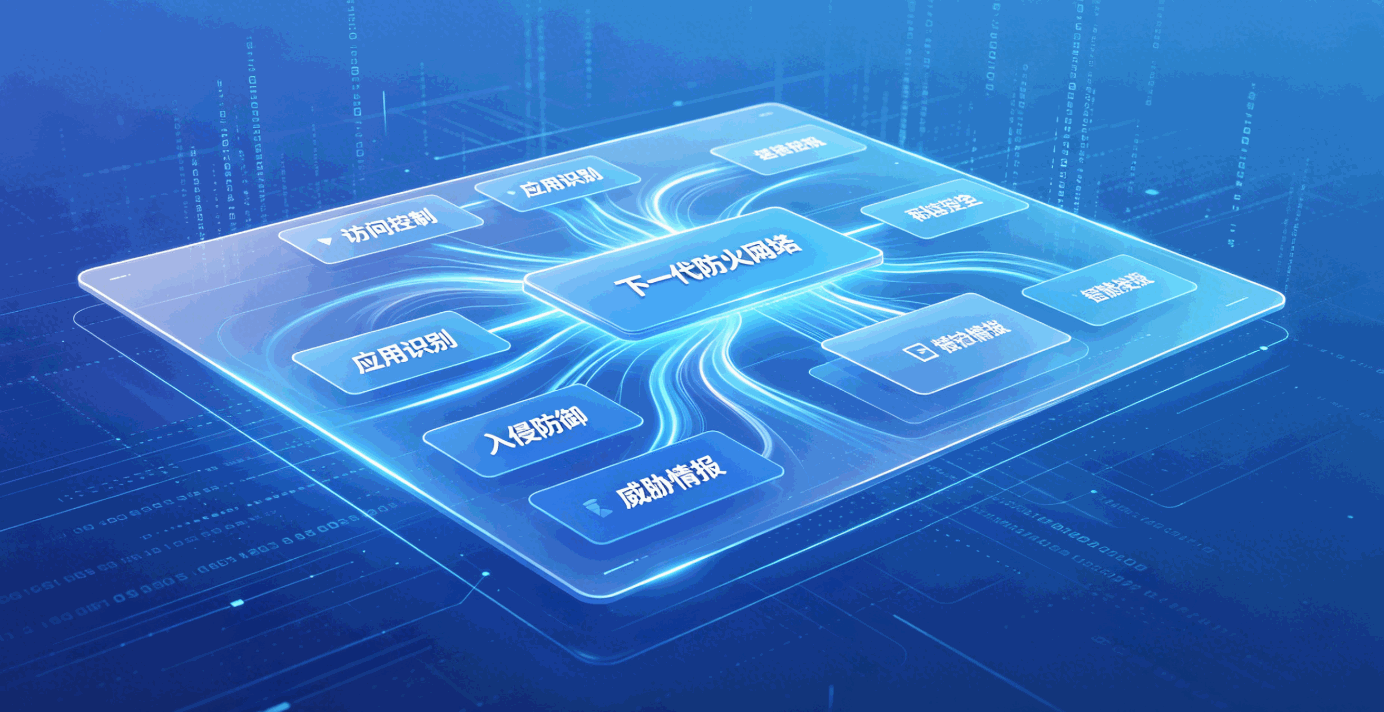
下一代防火墙
下一代防火墙(NGFW)是集成传统防火墙 + 入侵防御 + 应用识别 + 病毒过滤 的一体化网络安全网关,突破传统 “端口 / IP” 管控,实现应用层、用户级、内容级的深度防护。可精准识别数千种应用与协议,阻断攻击、恶意流量及违规访问,兼顾高性能与可视化管理,适配企业内网边界、数据中心、云及分支出口,筑牢网络安全第一道防线。
零信任产品
边界安全底层产品,提供坚实防护
EDR终端安全管理平台
Pain Point Analysis
您是否也面临这些困境?
深入了解企业在银狐病毒防护领域的核心挑战,找到真正适合您的解决之道
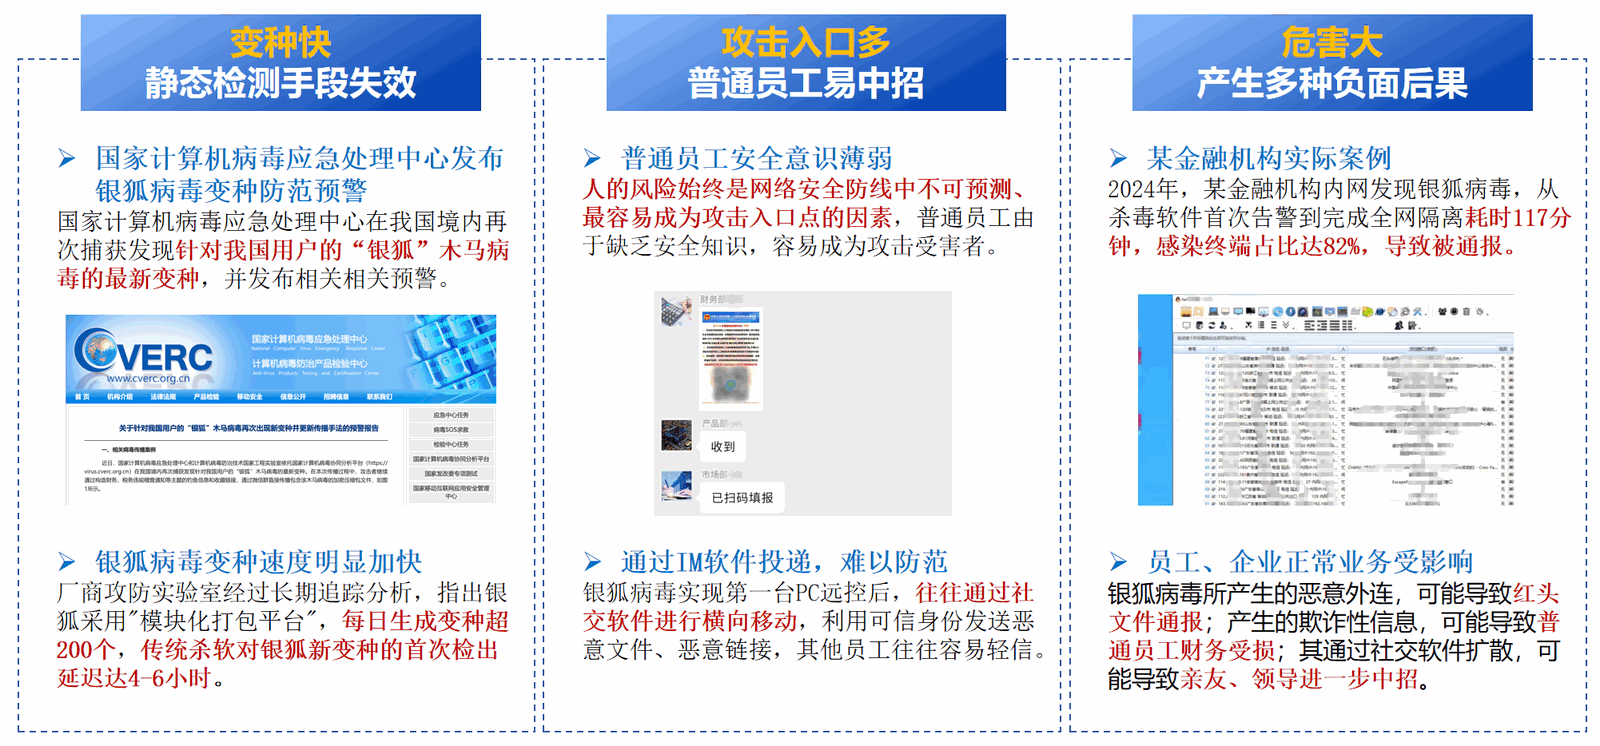
变种快:静态检测手段失效
每日生成变种超200个,传统杀软对银狐新变种的首次检出延迟达4-6小时
攻击入口多:普通员工易中招
人的风险始终是网络安全防线中不可预测、最容易成为攻击入口点的因素,普通员工由于缺乏安全知识,容易成为攻击受害者
危害大:产生多种负面后果
银狐病毒所产生的恶意外连,可能导致红头文件通报;产生的欺诈性信息,可能导致普通员工财务受损;其通过社交软件扩散,可能导致亲友、领导进一步中招
Solution Brief
方案简介
针对银狐远控木马依托邮件、社交群组、仿官方文件钓鱼投毒、变种迭代快、入侵后远程窃密、横向扩散的攻击特征制定,围绕事前防范、事中拦截、事后应急构建网络 + 终端 + 管理三位一体闭环防护体系。依托云端威胁情报、AI 特征识别、边界安全设备、终端 EDR 联动,从入口阻断恶意文件下载与钓鱼链接访问,收紧办公宏、系统权限等终端配置;配套员工钓鱼安全培训、可疑样本送检、中毒断网溯源处置机制,全链路拦截银狐木马入侵、遏制内网横向蔓延,防范数据失窃与傀儡主机诈骗风险,常态化迭代防护策略适配病毒新型变种攻击手法。
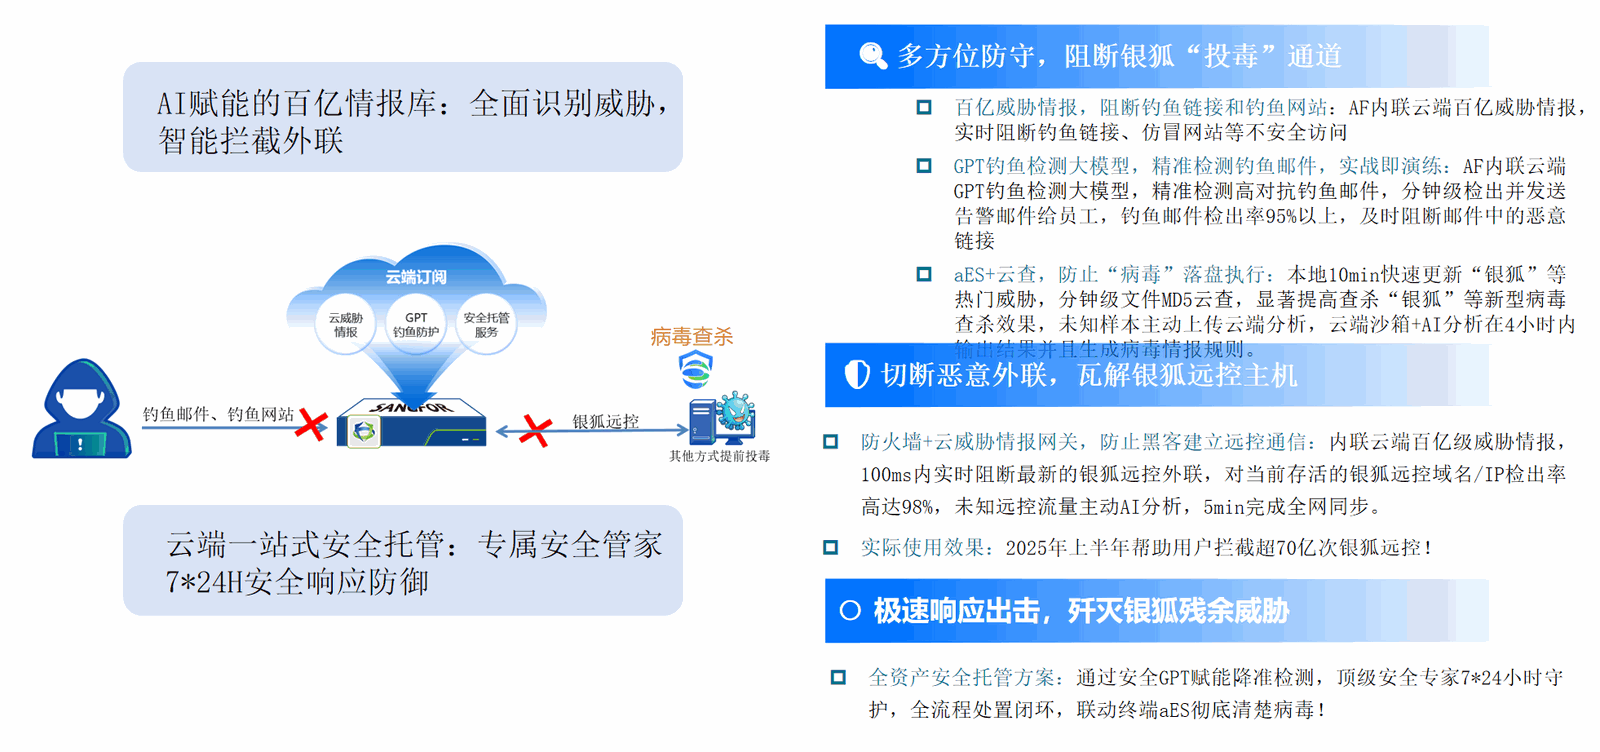
百亿威胁情报,阻断钓鱼链接和钓鱼网站
AF内联云端百亿威胁情报,实时阻断钓鱼链接、仿冒网站等不安全访问
GPT钓鱼检测大模型,精准检测钓鱼邮件,实战即演练
AF内联云端GPT钓鱼检测大模型,精准检测高对抗钓鱼邮件,分钟级检出并发送告警邮件给员工,钓鱼邮件检出率95%以上,及时阻断邮件中的恶意链接
aES+云查,防止“病毒”落盘执行
本地10min快速更新“银狐”等热门威胁,分钟级文件MD5云查,显著提高查杀“银狐”等新型病毒查杀效果,未知样本主动上传云端分析,云端沙箱+AI分析在4小时内输出结果并且生成病毒情报规则。
极速响应出击,歼灭银狐残余威胁
通过安全GPT赋能降准检测,顶级安全专家7*24小时守护,全流程处置闭环,联动终端aES彻底清楚病毒!
方案价值总结
选择我们的银狐病毒防护,获得可量化的业务价值提升
源头拦截
依托 GPT 大模型 + 百亿情报库,高效拦截钓鱼邮件、恶意网址,从入口阻断银狐投毒
落地防护
aES + 云查快速更新病毒特征,阻止恶意文件落地运行
断外联控
防火墙联动情报毫秒级阻断远控通信,防止主机被黑客远程窃取数据
闭环处置
7×24 小时专家托管运维,联动终端彻底查杀残余病毒