等级保护
随着各行各业数字化、云化、业务线上化快速推进,政企信息系统、云上业务及核心数据资产不断集中,网络攻击、勒索病毒、数据泄露等安全威胁日趋常态化、产业化、复杂化;同时《网络安全法》及等保 2.0标准明确将等级保护列为网络安全基本制度,政务、金融、医疗、能源、企业等关键信息基础设施运营单位需依法落实合规建设,原有零散防护、重业务轻安全的模式已无法满足合规要求与实际安全风险防控需要,因此亟需一套体系化、全覆盖的网络安全等级保护解决方案,从技术、管理、运维多维度补齐安全短板,实现合规达标、风险可控、持续防护。
Related Products
方案相关产品
下一代防火墙
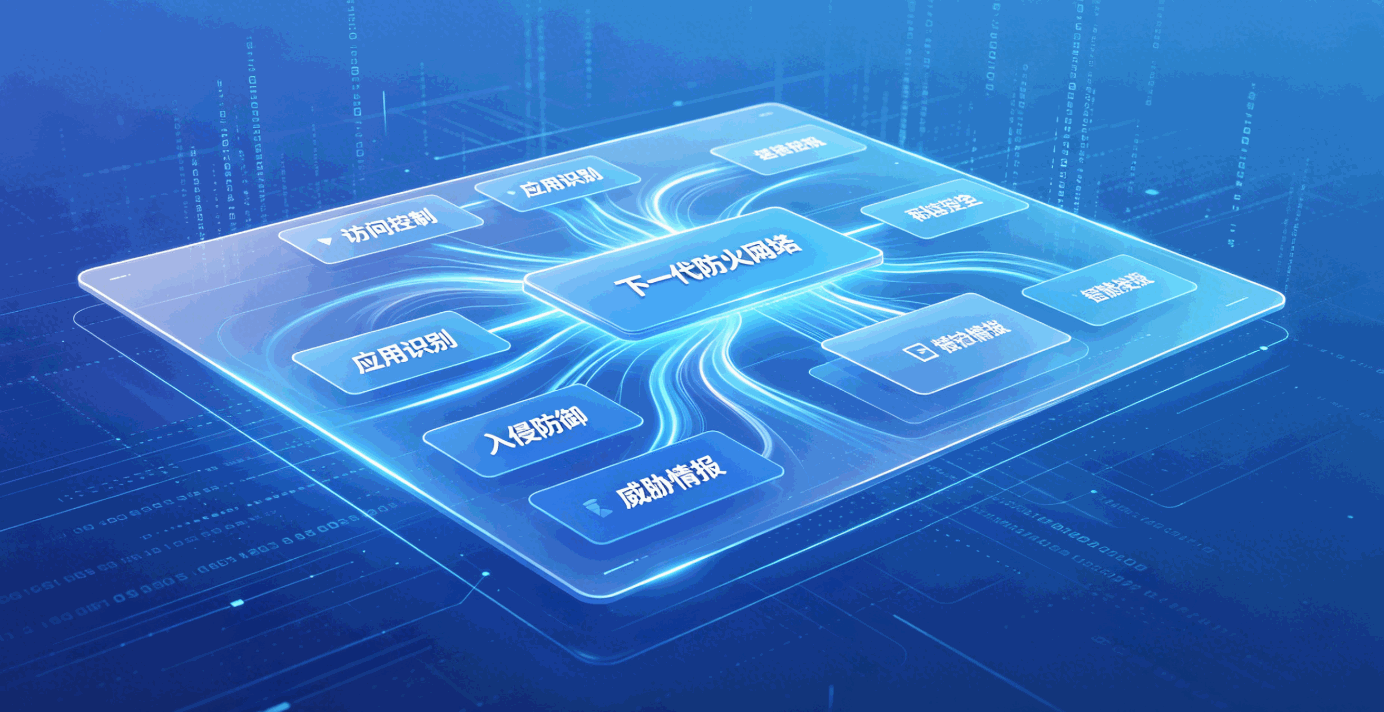
下一代防火墙(NGFW)是集成传统防火墙 + 入侵防御 + 应用识别 + 病毒过滤 的一体化网络安全网关,突破传统 “端口 / IP” 管控,实现应用层、用户级、内容级的深度防护。可精准识别数千种应用与协议,阻断攻击、恶意流量及违规访问,兼顾高性能与可视化管理,适配企业内网边界、数据中心、云及分支出口,筑牢网络安全第一道防线。
企业数据备份
国内领先的 CDM(拷贝数据管理)国产化备份平台,以"备份集引擎 + 原格式引擎"双擎技术,实现数据"即时恢复、永久增量、无限虚拟副本",为企业提供从备份恢复到数据资产化的现代化数据保护
日志审计
日志审计系统是面向企业全网的集中日志采集、归一化分析、安全审计、风险告警平台,可统一采集服务器、网络设备、安全设备、业务系统、数据库等多类日志,实现日志集中存储、关联分析、异常监测、全网态势可视;满足行为溯源、故障定位、安全事件分析需求,同时适配等保及行业日志留存、审计合规要求,构建全网日志安全管控闭环。
EDR终端安全管理平台
IPS入侵防御系统
Web应用防火墙
堡垒机
堡垒机又称运维安全审计系统,是企业核心资产运维的统一访问管控平台,集中纳管服务器、网络设备、数据库及云资产,实现事前账号授权、事中操作管控、事后审计溯源,支持账号集中管理、自动改密、细粒度权限分配、全程运维录像与命令审计、高危操作实时拦截,具备多因素认证与加密访问能力,可满足等保合规、运维风险防控、操作追责溯源的整体需求。
Pain Point Analysis
您是否也面临这些困境?
深入了解企业在等级保护领域的核心挑战,找到真正适合您的解决之道
合规意识薄弱,对等保标准要求不清,不知如何定级备案
安全体系零散,缺乏纵深防御,防护不成体系
软硬件设备老旧,漏洞多、弱口令普遍,主机网络风险高
数据安全管控缺失,存在泄露、篡改、违规外流隐患
安全管理制度不完善,流程不规范,缺少台账与应急预案
云、物联网、工控等新型业务无适配防护,不符合等保 2.0 要求
Solution Brief
方案简介
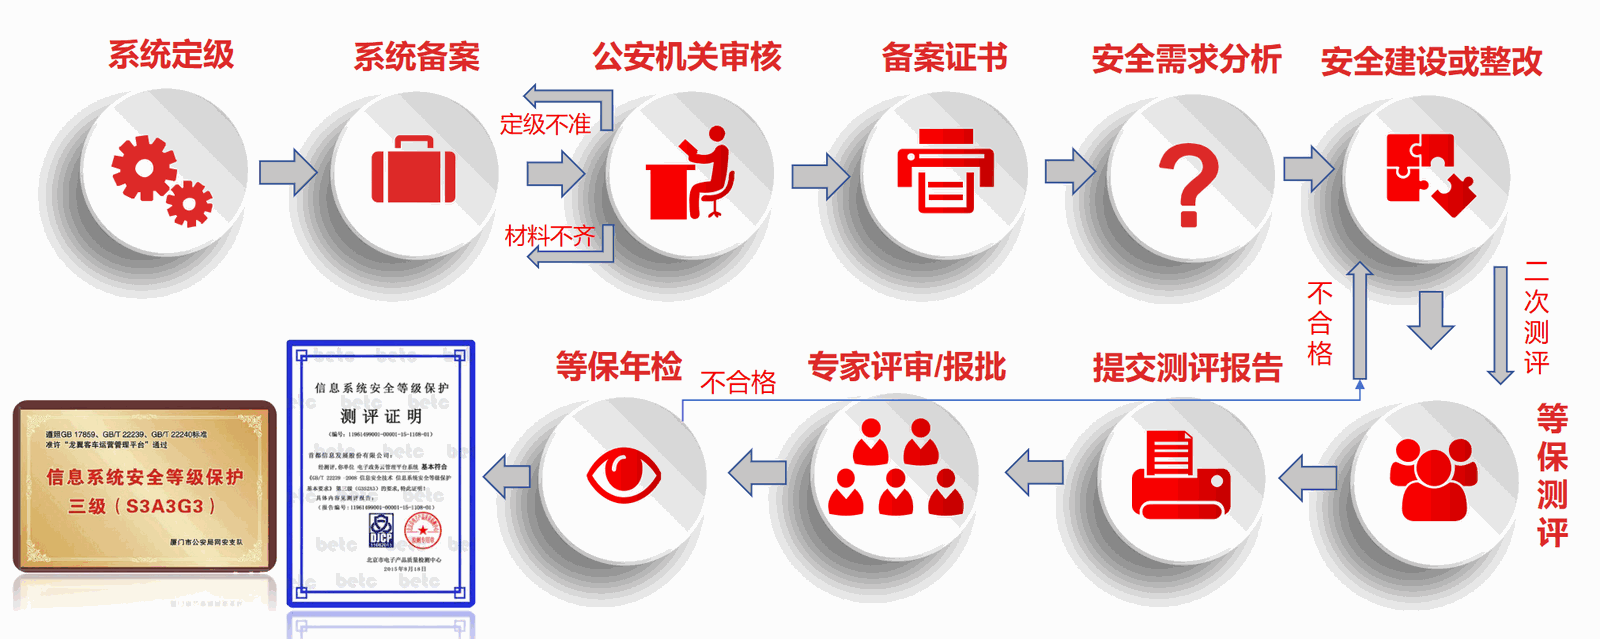
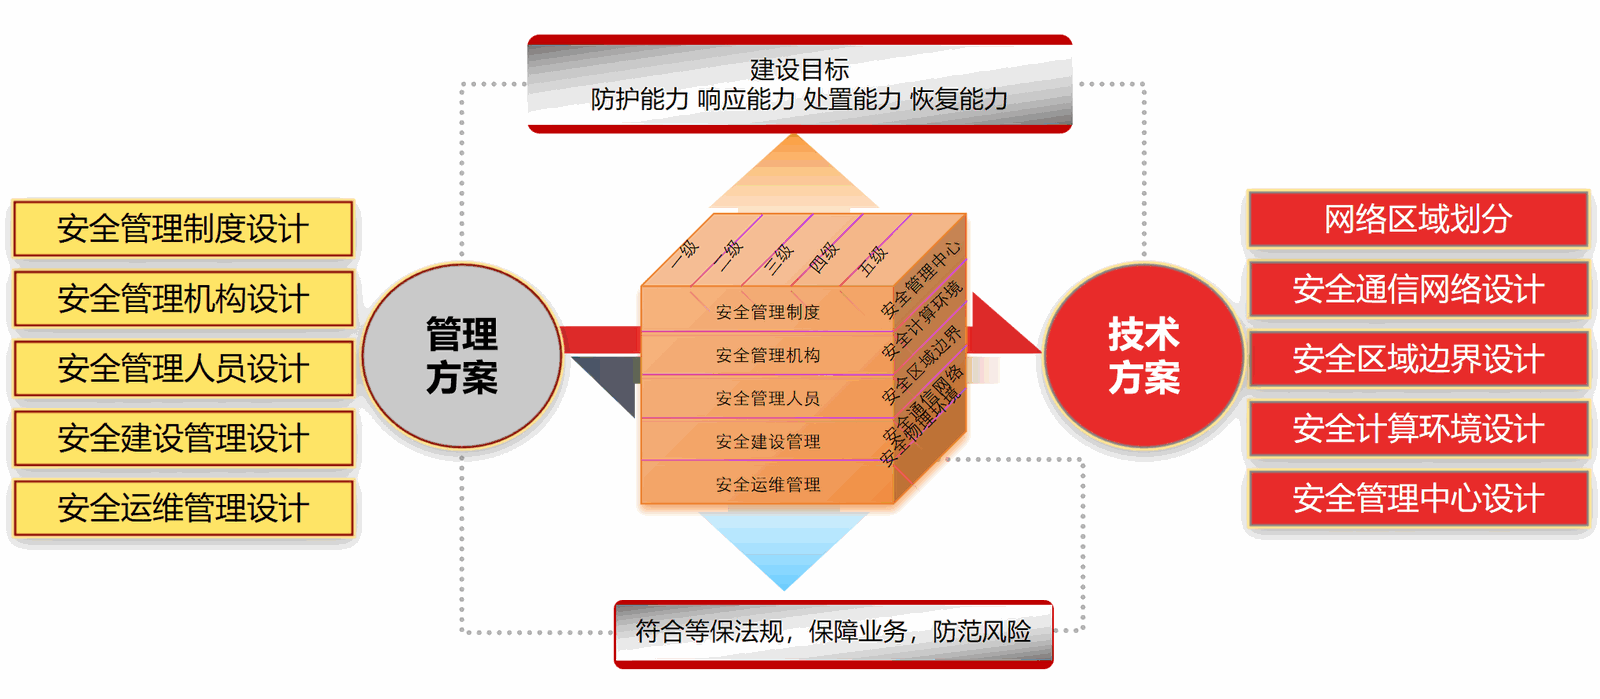
严格遵循等保 2.0(GB/T 22239-2019) 国家标准,面向政府、企事业单位、金融、医疗、能源、工业企业等各类用户,围绕物理、网络、主机、应用、数据、管理六大安全维度,提供咨询规划、差距测评、整改建设、设备部署、制度完善、测评验收、持续运维全流程一体化服务。既满足国家网络安全法律法规合规要求,又可有效抵御勒索病毒、入侵攻击、数据泄露、越权访问等安全风险,帮助单位快速完成等保定级、备案、整改、测评全流程落地,实现合规达标、风险可控、安全可视、持续防护的网络安全运营目标。
定级备案咨询
系统梳理业务资产,协助开展等级定级、材料编制、公安备案,规范流程落地。
差距测评分析
对照等保 2.0 标准,从物理、网络、主机、应用、数据、管理六维度做现状摸底,输出差距问题清单与整改建议。
安全技术整改
部署边界防火墙、入侵检测、堡垒机、日志审计、终端防护、数据防泄漏等安全设备,加固网络架构、主机系统、应用权限、漏洞补丁。
安全体系建设
完善安全管理制度、人员岗位职责、运维流程、应急预案、培训考核,补齐管理类等保要求。
专项安全加固
弱口令整治、端口收敛、访问权限管控、安全策略优化、日志留存、备份恢复体系搭建。
测评验收支撑
配合第三方等保测评,问题闭环整改、资料整理、现场配合,保障顺利通过测评。
方案价值总结
选择我们的等级保护,获得可量化的业务价值提升
满足网络安全法及等保 2.0 标准要求,规避处罚与整改风险。
构建纵深防御体系,抵御入侵、勒索、数据泄露等安全威胁。
保护业务系统、核心数据与关键基础设施安全稳定运行。
建立常态化安全巡检、漏洞加固与应急响应能力,持续保障业务安全。