应用安全
随着企业数字化、云原生及微服务架构普及,Web 系统、移动 APP、API 接口已成为业务运行和数据流转的核心载体,网络攻击逐步从网络层转向应用层,SQL 注入、越权访问、开源组件漏洞、接口滥用、软件供应链风险等安全问题频发;同时在网络安全法、等保 2.0 及数据安全相关法规约束下,企业原有只靠边界防护、缺乏应用全生命周期安全管控的模式,已无法抵御新型攻击、满足合规要求,也难以防范数据泄露与业务被篡改风险,因此亟需搭建体系化应用安全解决方案,从开发、测试到运维全流程加固防护,保障应用稳定运行、数据安全及合规达标。
Related Products
方案相关产品
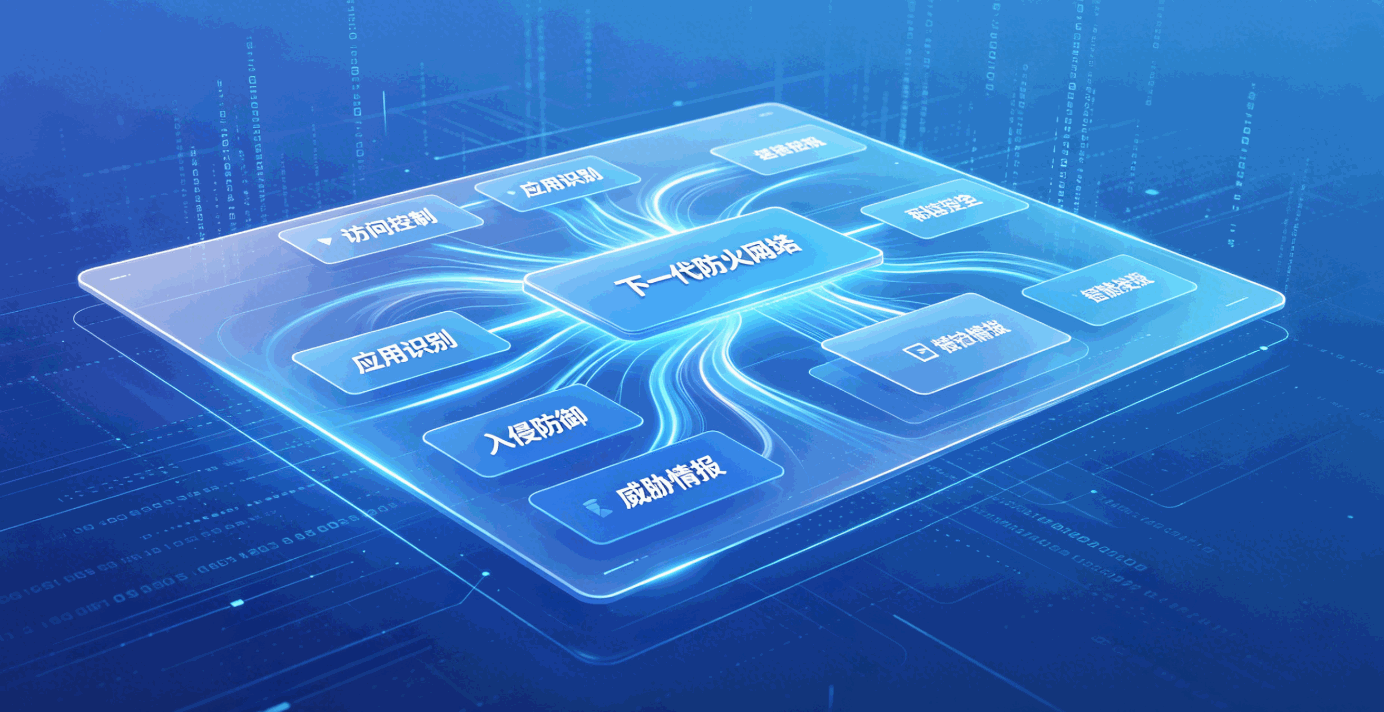
下一代防火墙
下一代防火墙(NGFW)是集成传统防火墙 + 入侵防御 + 应用识别 + 病毒过滤 的一体化网络安全网关,突破传统 “端口 / IP” 管控,实现应用层、用户级、内容级的深度防护。可精准识别数千种应用与协议,阻断攻击、恶意流量及违规访问,兼顾高性能与可视化管理,适配企业内网边界、数据中心、云及分支出口,筑牢网络安全第一道防线。
零信任产品
边界安全底层产品,提供坚实防护
EDR终端安全管理平台
Web应用防火墙
Pain Point Analysis
您是否也面临这些困境?
深入了解企业在应用安全领域的核心挑战,找到真正适合您的解决之道
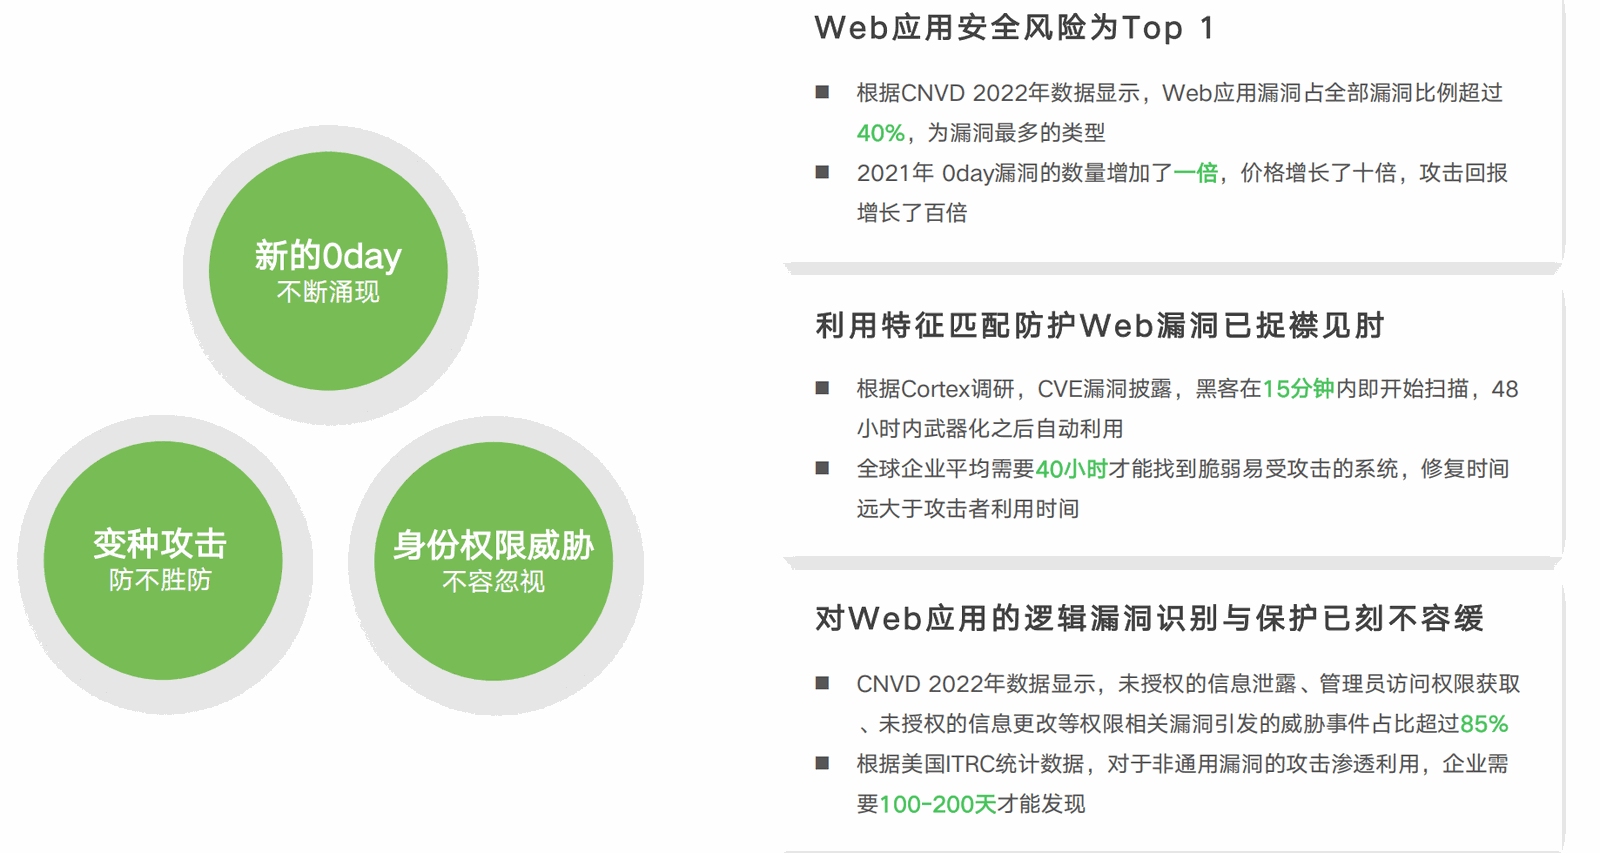
Web、APP、API 接口暴露面大,应用层漏洞频发
开源组件、第三方 SDK 多,供应链安全风险突出
仅靠边界防护,缺乏代码级、应用级深度加固
开发迭代快,安全测试滞后,漏洞带病上线
缺少全生命周期安全流程,安全与业务脱节
合规要求落地难,漏洞整改不闭环、无长效管控
Solution Brief
方案简介
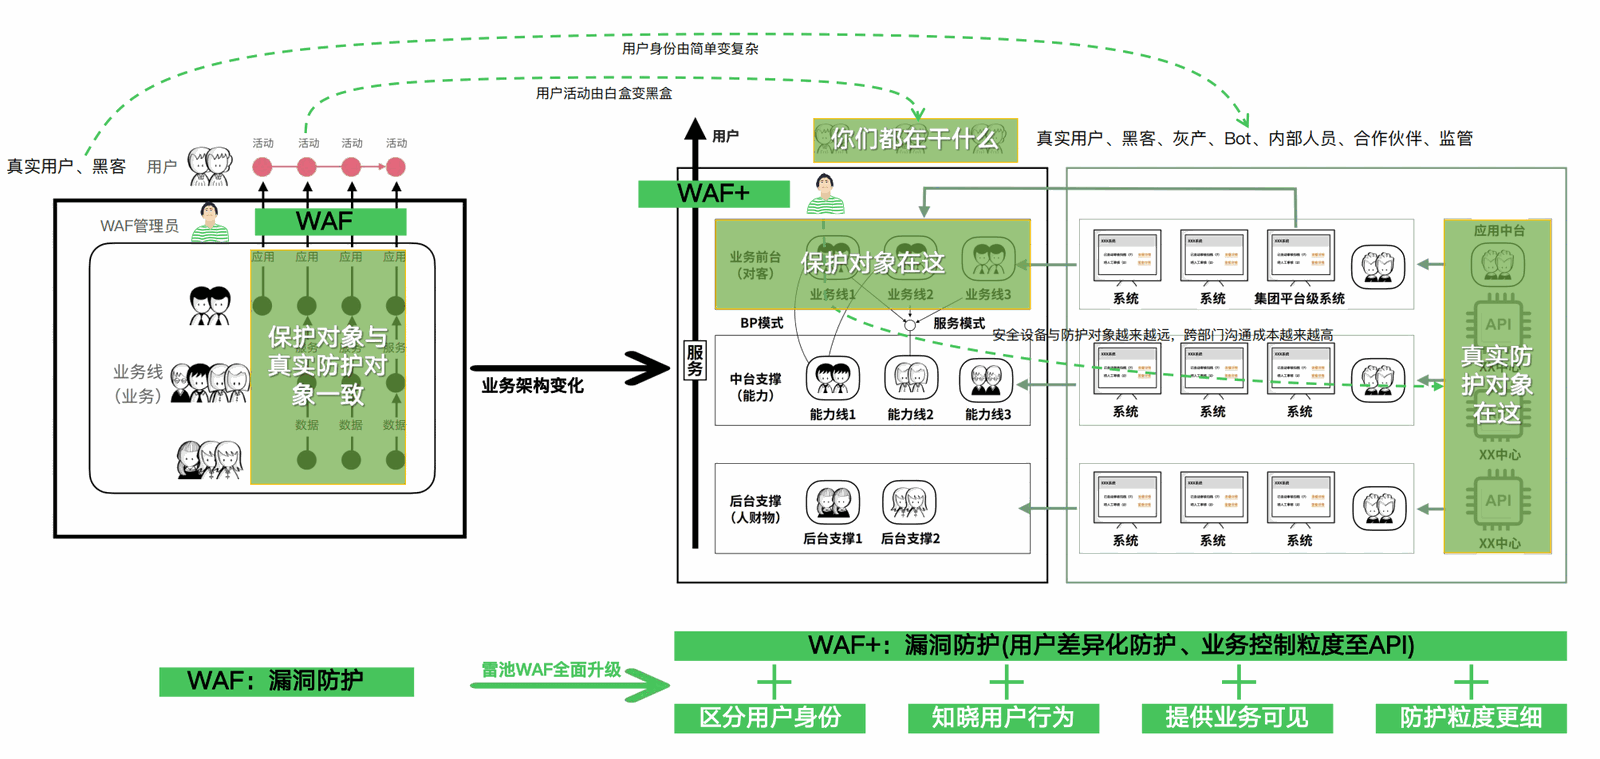
聚焦 Web 网站、移动 APP、API 接口、云原生及微服务等业务应用,遵循等保 2.0 及相关法律法规要求,覆盖需求设计、开发编码、测试上线、运维运营全生命周期。通过整合 WAF 防护、漏洞扫描、代码审计、SAST/DAST/IAST 检测、API 安全治理、开源组件管控、权限与访问控制等能力,构建事前预防、事中防护、事后溯源的纵深应用安全体系。有效防范 SQL 注入、XSS、越权访问、接口滥用、开源漏洞及软件供应链风险,助力企业补齐应用安全短板,实现业务稳定运行、漏洞闭环管控、合规达标落地。
应用资产梳理
盘点 Web、APP、API、微服务等业务应用,梳理暴露端口与访问入口。
安全检测评估
开展漏洞扫描、渗透测试、代码审计、开源组件及 API 安全检测。
安全防护部署
上线 WAF、API 网关、应用准入管控,加固访问权限与安全配置。
全生命周期安全
落地 SDL、安全左移,融入开发、测试、上线、运维全流程。
漏洞闭环治理
建立漏洞定级、整改、复测、台账管理,实现常态化风险管控。
持续安全运营
定期巡检、版本更新加固、安全培训,长效防范应用层攻击风险。 应用安全解决方案的优势有哪些? 如何确保应用安全解决方案的有效性? 分享一些应用安全解决方案的成功案例
方案价值总结
选择我们的应用安全,获得可量化的业务价值提升
筑牢应用防护,抵御注入、越权、接口滥用等应用层攻击。
管控供应链风险,排查开源组件、第三方组件漏洞隐患。
补齐合规要求,满足等保、数据安全相关法规标准。
保障业务稳定,防止页面篡改、服务瘫痪、数据泄露。